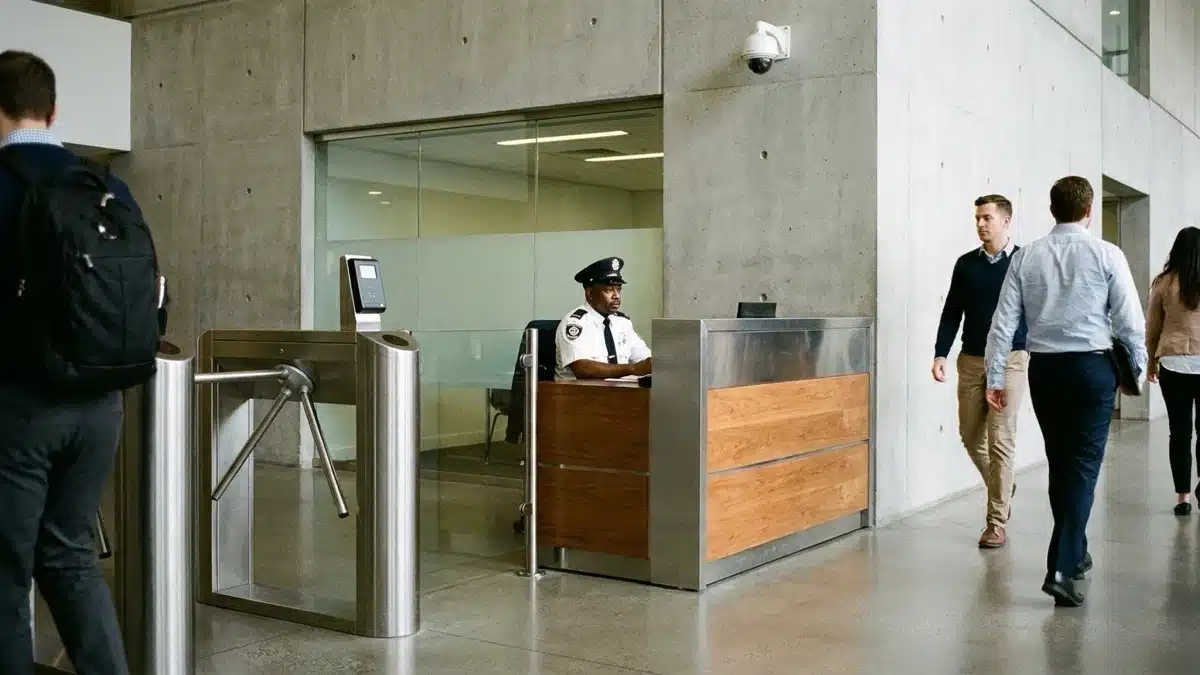
Hasta hace pocos años, un corte de internet le importaba poco al jefe de seguridad de un edificio. Las cámaras grababan en un equipo local, las llaves abrían las puertas y los guardias se comunicaban por radio. Hoy las cámaras son dispositivos IP, el control de accesos consulta un servidor, a veces en la nube, y el centro de monitoreo recibe sus señales por la misma red corporativa que usa el resto de la empresa.
Esa convergencia trae ventajas claras, y también un riesgo: una falla de TI se convierte en una falla de seguridad física. Las áreas de seguridad y de tecnología deben planificar juntas qué pasa en ese momento.
Empezar por el mapa de dependencias
El primer paso es dibujar de qué depende cada sistema. Para cada uno conviene responder cuatro preguntas:
- ¿Qué red usa y qué pasa si se cae?
- ¿Qué servidor o servicio en la nube necesita?
- ¿Cuánto dura su respaldo de energía?
- ¿Quién lo opera si el proveedor no responde?
El resultado suele traer sorpresas. Un torniquete que no valida credenciales sin conexión, un grabador cuyo disco nadie revisó o un sistema de alarmas que avisa por una sola línea de comunicación. También aparecen puntos únicos de falla que nadie había mirado, como un mismo switch que concentra cámaras y lectores de un piso completo.
Definir cuánto tiempo aguanta cada función
La norma internacional de continuidad del negocio, la ISO 22301, propone un análisis de impacto para definir cuánto puede estar detenida cada función. En seguridad corporativa, esa conversación se vuelve muy concreta:
| Función | Pregunta para definir la tolerancia | Alternativa habitual |
|---|---|---|
| Control de accesos | ¿Las puertas quedan cerradas o abiertas si falla? ¿Se cumplen las rutas de evacuación? | Operación local en el controlador, guardias con listas impresas |
| Videovigilancia | ¿Cuánto tiempo de grabación se puede perder? | Grabación en la cámara o en un equipo local |
| Centro de monitoreo | ¿Quién recibe las alarmas si el centro queda sin red? | Sitio alterno, segundo enlace de comunicación |
| Comunicaciones | ¿Cómo se coordinan los guardias sin red ni telefonía? | Radios con batería cargada |
| Datos de visitas | ¿Se registra el ingreso si cae el sistema? | Formulario en papel, carga posterior |
Una decisión merece especial cuidado: el comportamiento de las cerraduras ante una falla. Lo que protege un activo puede bloquear una salida de emergencia, de modo que esa definición requiere revisar las normas de protección civil aplicables con el área de prevención.
Considerar el ciberataque como escenario
Un plan clásico contempla incendios, sismos y cortes eléctricos. Hoy también debe incluir un ataque informático. Un dispositivo IP mal protegido puede servir de puerta de entrada a la red.
Además, un atacante puede moverse rápido. El 2026 Global Threat Report de CrowdStrike midió un promedio de 29 minutos para que un grupo de ciberdelincuentes pase del primer equipo comprometido al resto de la red. En Chile, la Agencia Nacional de Ciberseguridad recibió 324 reportes de incidentes con efecto significativo en el primer semestre de 2026. Por eso conviene separar la red de los sistemas de seguridad física de la red corporativa, cambiar las credenciales de fábrica y mantener el firmware al día.
Probar el plan con los guardias
La prueba más útil es también la más simple. Una mañana, sin aviso previo al personal de turno, se desconecta el control de accesos de una entrada durante 30 minutos, con supervisión y un responsable listo para revertirlo. Luego se revisa qué pasó:
- ¿Cuánto tardó el guardia en notarlo?
- ¿Encontró el procedimiento y supo a quién llamar?
- ¿Quién quedó registrado durante esos minutos?
- ¿El área de TI se enteró por su monitoreo o por una llamada?
Cada respuesta se traduce en una tarea con responsable y fecha. Conviene repetir la prueba al menos una vez al año y después de cada cambio importante, como un nuevo proveedor de videovigilancia o una migración de la plataforma de accesos a la nube.
Una sola mesa de crisis
Durante una interrupción, seguridad y TI toman decisiones que se afectan mutuamente. Aislar un segmento de red para contener un ataque puede apagar las cámaras de una planta. Si ambas áreas se enteran en el mismo momento, esa decisión se toma con los guardias ya desplegados.
El plan debe nombrar quién decide, quién ejecuta y quién comunica, con reemplazos para turnos de noche y fines de semana. Quien esté armando ese plan desde cero puede partir por esta guía sobre continuidad operativa, publicada por Netprovider, empresa de ciberseguridad y observabilidad, que explica sus componentes y su relación con el monitoreo de la infraestructura.